 tameshita
Sentrintとは?貼った内容が外に送られない、登録不要のJWTデコーダ動いた
JWT の中身を読む、.env から漏れた鍵を探す、CSP を採点する、といった開発者向けの道具が7つ、貼った内容は外に送らない、というサイトを使ってみた。今回は署名なしの JWT を貼って中身を読み、作りの問題を指摘してもらうところまで試した。
この日に実際に動かした結果です。内容の誤りに気づかれた場合はお問い合わせください。確認のうえ訂正します。
掲載した画面は Sentrint のものです。手順の説明に必要な範囲を引用しています。
使う前に分かること
| 登録 | 不要(アカウントを作らずに使えた) 同じものの一覧 |
|---|---|
| クレジットカード | 要求されなかった 同じものの一覧 |
| 無料で使える範囲 | 7つのツールはすべて登録なしで無制限に使えた。 くわしく |
| 日本から | 使えた |
| 日本語UI | なし(画面は英語) |
| 確認日 | 2026-09-09(この日に実際に動かした) |
使い方
やること:JWTを貼って中身を読み、その作りに問題がないか検査する。
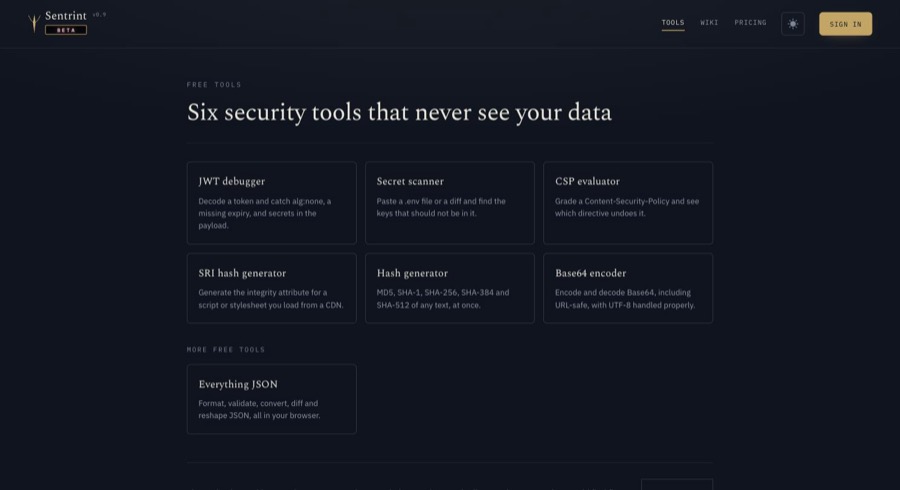
sentrint.com/tools を開く。登録もログインも要らない。
出るものSix security tools that never see your data と出て、JWT debugger など7つが並ぶ。
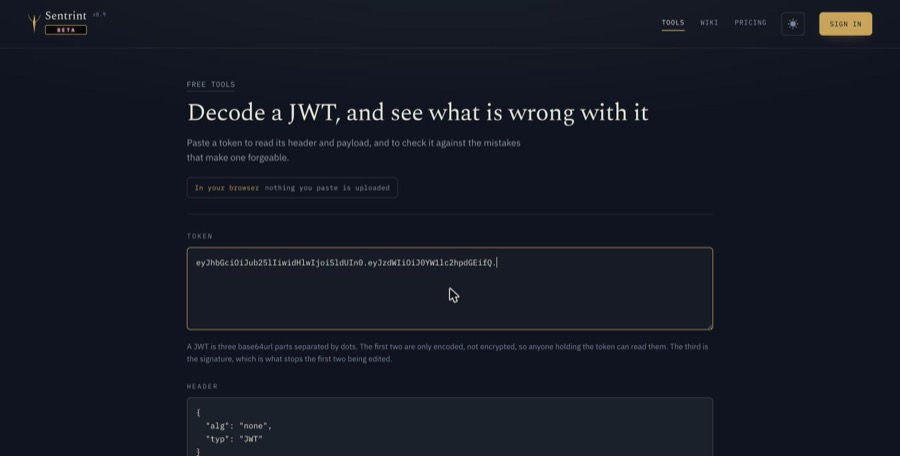
JWT debugger を開いて、わざと署名なし(alg: none)にしたトークンを貼る。
入力するものeyJhbGciOiJub25lIiwidHlwIjoiSldUIn0.eyJzdWIiOiJ0YW1lc2hpdGEifQ.出るもの貼った瞬間に HEADER と PAYLOAD が復号される。ボタンは無い。
復号はできた。問題を指摘してくれるかは、入力欄のすぐ下ではなく、さらに下の CHECKS まで送らないと見えない。
下へスクロールして CHECKS を見る。
出るものalg is “none” が赤で出て、「署名が無いので誰でも書き換えられる」「有効期限が無い」「発行時刻が無い」の3点が理由と対処付きで並ぶ。
これで、JWT を読んで作りの問題を指摘してもらうところまでできた。ゴール。貼った内容が本当に送られていないかは、開発者ツールのネットワークタブの記録を消してから貼り直して確かめた。通信は1件も出なかった。
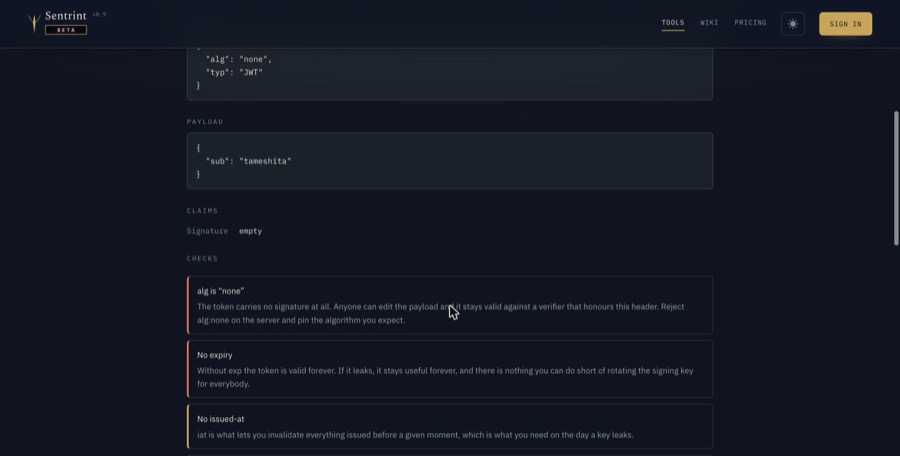
最後まで通した時に出たもの(実際の出力)
alg を none にしたトークンで、警告が3つ出た。
良かった点
- 登録もログインも要らない。開いてすぐ貼れる
- 貼った内容が外に出ないのは本当だった。入力しても通信が1件も発生しない(下記の確認方法参照)
- ボタンを押す手順が無い。貼った時点で結果が出る
- 警告に理由と対処が添えてある。alg:none なら「サーバ側で拒否して、期待するアルゴリズムを固定しろ」まで書いてある
- JWTの前2つは暗号化ではなく符号化にすぎない、という前提も画面に書いてある
不便だった点
- 日本語がない。警告の文面も全部英語で、ここが一番読ませたい部分なのは惜しい
- アクセス解析に外部サービス(PostHog)を使っている。貼った内容とは無関係だが、外部への通信が皆無というわけではない
- 画面に v0.9 BETA と出ており、仕様が変わる可能性がある
無料でどこまで使えるか
7つのツールはすべて登録なしで無制限に使えた。ヘッダーに SIGN IN と PRICING があり、リポジトリ全体を走査する有料の機能は別にあるが、この無料ツール群を使う分には一度も登録を求められなかった。
詰まった点
貼った内容が本当に送られていないかは、画面の表示だけでは分からない。ブラウザの開発者ツールのネットワークタブを開き、記録を消してから貼ると自分でも確かめられる
検査の結果は入力欄のすぐ下ではなく、さらに下の CHECKS まで送らないと見えない
まとめ
貼るだけで復号と検査が出て、外への通信が無いことも自分で確かめられた。売りの「never see your data」は本当だった。惜しいのは、一番読ませたい警告の文面が全部英語なことと、アクセス解析(PostHog)への通信は別にあること。JWT の中身を手元で安全に確かめたい人向け。